 Android Geek
O Google Messages começou a distribuir o modo Proteção Reforçada, uma camada adicional de defesa contra spam e burlas que a empresa tinha anunciado no início do mês. A Google Messages proteção reforçada chega primeiro à versão beta da aplicação, com o número 20261020_00_RC00, segundo o 9to5Google.
A mudança é de fundo: em vez de depender apenas do processamento local, parte da análise passa a acontecer na nuvem. Até aqui, o Google Messages oferecia a chamada Proteção Padrão, que bloqueia spam e ligações potencialmente perigosas.
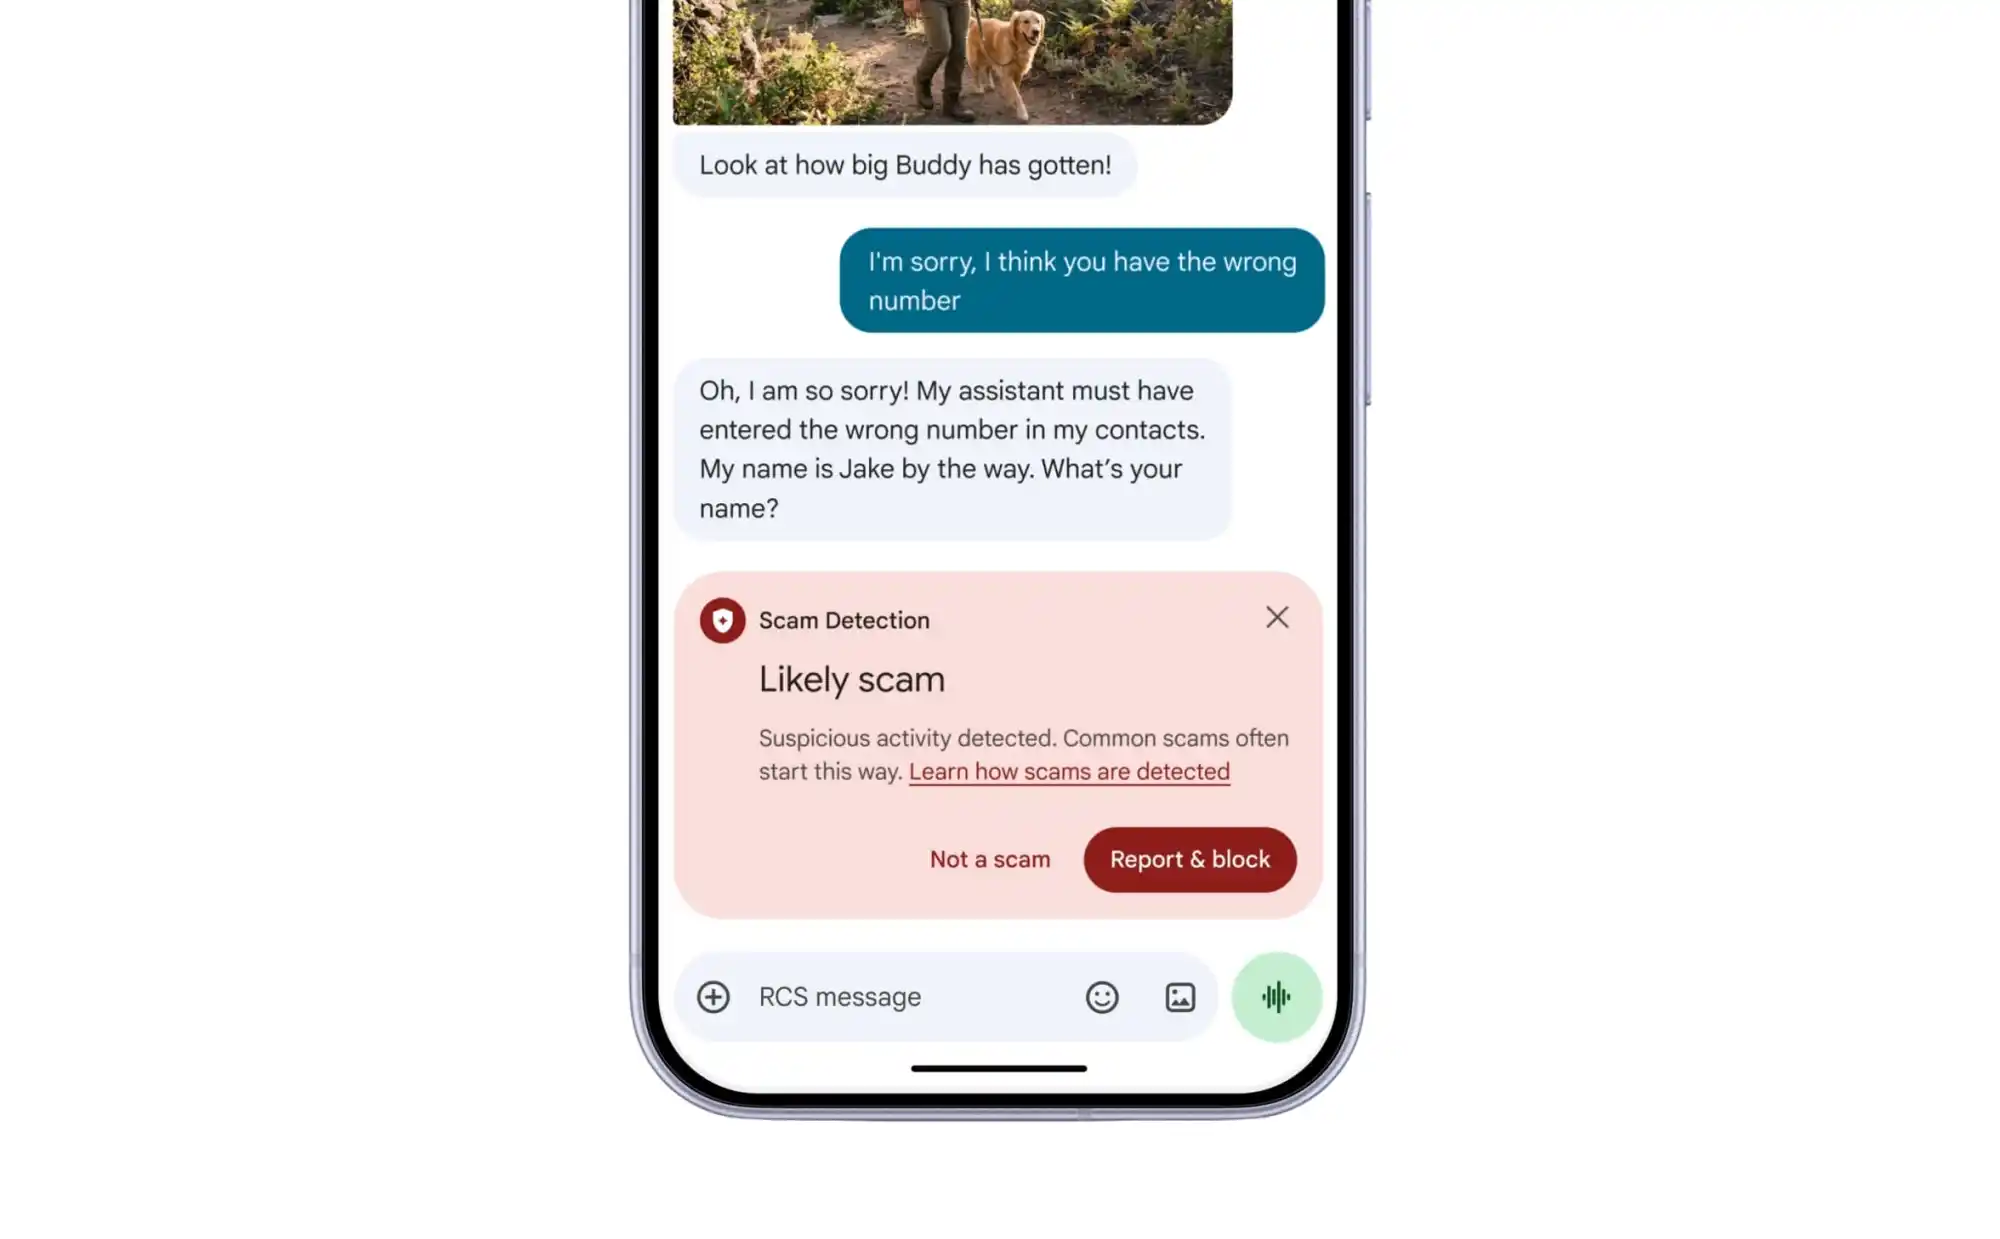
O novo modo mantém essa base e acrescenta três mecanismos distintos. O primeiro é a Deteção de Burlas, que recorre a modelos Gemini na nuvem para interpretar o contexto de uma conversa com um remetente desconhecido e tentar perceber a intenção de quem escreve.
A ideia é apanhar ataques novos e mais elaborados, que a deteção no dispositivo teria mais dificuldade em reconhecer. A diferença face ao que existe hoje não está só no algoritmo, mas no tipo de raciocínio.
A deteção local tende a comparar padrões conhecidos. A análise na nuvem, segundo a descrição do Google, procura compreender o fio da conversa.
Numa tentativa de burla típica, isso pode significar perceber que alguém se apresenta como funcionário de um banco, cria urgência e pede um código, mesmo sem usar frases que já tenham sido sinalizadas antes. Para sustentar esta abordagem sem transformar o serviço numa leitura indiscriminada de mensagens, o Google diz usar a funcionalidade Private AI Compute do Android.
As mensagens são encriptadas e processadas num espaço que a empresa descreve como privado do utilizador e inacessível a terceiros, incluindo ao próprio Google. Trata-se de uma afirmação da empresa, não de um resultado verificável a partir das fontes disponíveis.
Descreve uma arquitetura, não uma auditoria independente. O segundo mecanismo é a proteção de links melhorada.
Aqui o processamento volta a ser local, com o Gemini Nano no dispositivo e sinais da web em tempo real, para avaliar se um link desconhecido é de confiança antes de o tocares. É a parte com maior restrição de hardware: segundo as fontes, está disponível no Pixel 10 e seguintes, na série Samsung Galaxy S26, no Z Flip 8, no Z Fold 8 e noutros dispositivos selecionados.
Mesmo ativando o modo, muitos utilizadores não terão acesso a todas as suas componentes. O terceiro contributo é menos técnico e talvez mais eficaz no dia a dia.
Os avisos foram reformulados para dar mais tempo e mais contexto antes de se tocar num link enviado por um número que não está nos contactos. A lógica é comportamental: a maior parte das burlas por mensagem explora a pressa.
Ao introduzir atrito informado no momento certo, o Google tenta quebrar esse automatismo. A ativação é deliberada.
Quem quiser experimentar deve ir às definições do Google Messages, entrar em Proteção e segurança e escolher entre as opções disponíveis. Não há um simples interruptor de ligar e desligar.
O desenho pressupõe níveis de proteção, o que faz sentido num sistema que combina processamento local e remoto com garantias diferentes. As fontes fornecidas não confirmam o calendário de chegada da Proteção Reforçada a Portugal, nem a lista completa de dispositivos compatíveis fora das marcas já citadas.
Também não esclarecem se o modo será distribuído por fases geográficas, como é habitual em lançamentos do Google. O que é verificável é que o rollout foi observado na versão beta, o que costuma anteceder a disponibilização estável, mas não garante datas.
Há uma consequência prática que merece atenção: a proteção de links, a parte mais imediata do pacote, depende de hardware recente. Quem tem um telefone Android de gama média ou um modelo com mais de dois anos pode vir a receber a Deteção de Burlas na nuvem, que não depende do mesmo tipo de processamento local, mas ficar de fora da avaliação de links em tempo real.
O resultado será uma proteção desigual dentro da mesma aplicação, algo que o Google não detalha nas fontes disponíveis. A promessa do Private AI Compute é o ponto mais sensível de toda a operação.
Ao levar mensagens para a nuvem, o Google está a pedir aos utilizadores que confiem na sua descrição de um ambiente encriptado e isolado. É razoável que o faça.
Também é razoável que os utilizadores mais atentos queiram saber que modelos são usados, durante quanto tempo os dados permanecem e que garantias existem em caso de incidente. Nada disto está respondido pelas fontes.
Há ainda uma questão de concorrência que o anúncio deixa em aberto. A Apple tem vindo a reforçar avisos de segurança no iMessage e a Google tem apostado no Messages como plataforma de defesa.
Sem dados comparáveis sobre eficácia real, qualquer balanço seria especulação. O que se pode dizer é que o Google está a mover a deteção de burlas de um modelo reativo, baseado em listas e padrões, para um modelo interpretativo, baseado em contexto.
É uma mudança de filosofia, não apenas de funcionalidades. O Chrome segue uma lógica semelhante ao assinalar sites suspeitos e analisar páginas com Gemini.
Para o utilizador comum, a decisão prática resume-se a isto: quando a opção aparecer, vale a pena ativá-la, sobretudo se recebes muitas mensagens de números desconhecidos. A contrapartida é aceitar que parte da análise sai do telemóvel.
Quem preferir manter tudo local continua a ter a Proteção Padrão. Quando esta escolha estará disponível em Portugal é a pergunta que o rollout beta não responde.
Leiam as últimas notícias do mundo da tecnologia no Google News , Facebook e X (ex Twitter) .