 O Globo
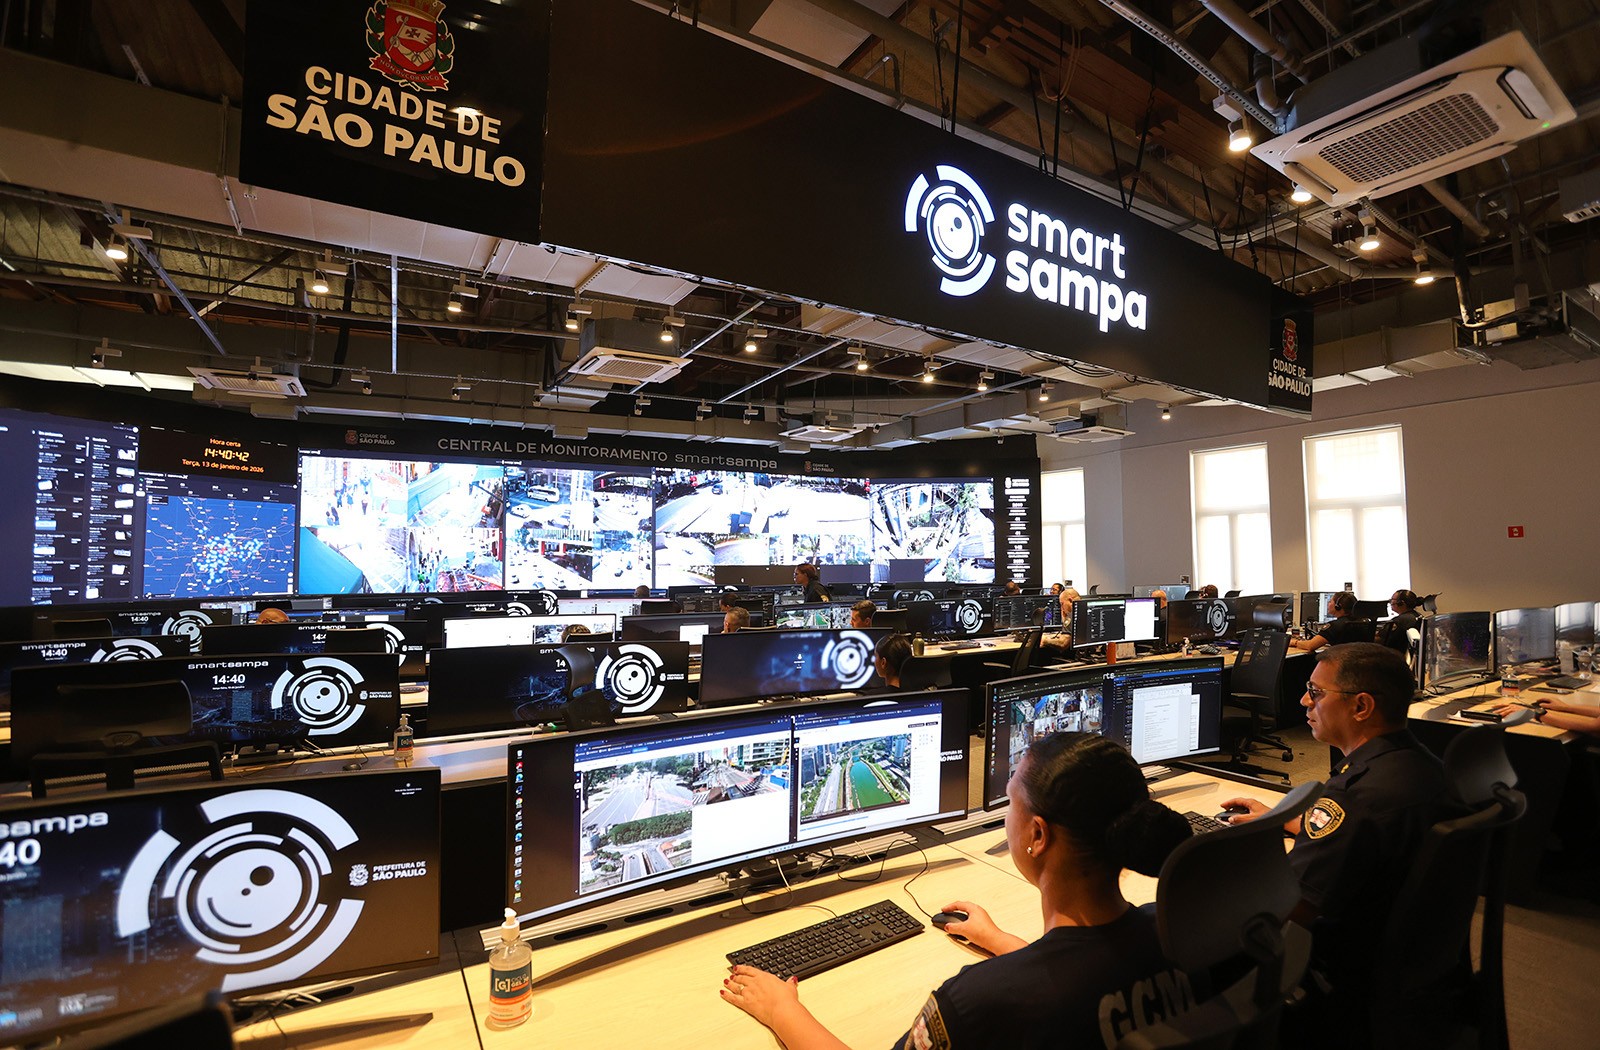
A Agência Nacional de Proteção de Dados (ANPD) informou que solicitou informações para a prefeitura de São Paulo sobre o vazamento envolvendo o programa de câmeras Smart Sampa. O caso foi revelado na terça-feira (20).
Segundo o órgão, a gestão Ricardo Nunes (MDB) não comunicou o problema e terá cinco dias úteis para responder aos questionamentos, sendo possível a aplicação de medidas corretivas e advertências. O GLOBO procurou a prefeitura sobre as medidas adotadas pela ANPD e aguarda posicionamento.
De acordo com reportagem publicada pelo UOL, chaves de entrada críticas da vigilância municipal permaneceram desprotegidas por 11 meses em um diretório de código aberto na internet. Ao explorar essa janela, que expôs 181 credenciais de acesso e registros de seis mil agentes de segurança, a reportagem conseguiu recriar o painel de monitoramento original utilizando comandos de inteligência artificial.
Essa réplica virtual abriu caminho direto para o núcleo do aparato de segurança de São Paulo, permitindo a navegação pelas mais de 58 mil câmeras integradas ao sistema. De acordo com a ANPD, a Lei Geral de Proteção de Dados Pessoais (LGPD) e o Regulamento de Comunicação de Incidentes de Segurança estabelecem que o controlador dos dados tem um prazo de três dias úteis, a partir da data de conhecimento do fato, para comunicar um problema para a ANPD que possa "acarretar risco ou dano relevante aos titulares (dos dados expostos)".
Órgão públicos não estão sujeitos à aplicação de multa. "Se a violação à legislação for cometida por empresa privada, esta fica sujeita à aplicação de multa de até R$ 50 milhões por infração", diz a ANPD.
A prefeitura de São Paulo, após o caso, admitiu não possuir acesso ao código-fonte da plataforma, não realizar auditorias externas independentes e desconhecer os critérios de treinamento dos algoritmos, que permanecem sob domínio da contratada, a empresa Sentinelx. Especialistas ouvidos por O GLOBO nesta semana avaliam que o episódio expõe riscos que vão além do acesso indevido às imagens, incluindo a criação de golpes personalizados e o monitoramento de indivíduos.
A gestão Nunes confirmou o vazamento, mas negou a existência de uma "falha" do sistema, afastou um agente e alegou que a brecha seria um "isca" para flagrar invasões. A administração disse que não registrou uso indevido das câmeras por terceiros e sustenta que o caso não decorreu de um ataque cibernético convencional, mas da divulgação de informações por um servidor autorizado.
Segundo a prefeitura, a vulnerabilidade era monitorada como uma espécie de “isca” para identificar possíveis invasores. Como resposta, anunciou que os operadores do painel deverão realizar um recadastramento presencial com reconhecimento facial em até três meses.
Possível uso por criminosos — Se eu tenho acesso às imagens de câmeras, poderia criar um algoritmo que monitora uma pessoa na cidade — explica Lígia Ribeiro dos Anjos, Mestre em "Inteligência artificial para sociedades sustentáveis" pela Tallinn University e que estudou o Smart Sampa em sua tese de doutorado.
A especialista explica que nem todas as câmeras integradas ao programa têm reconhecimento facial. Segundo ela, o recurso depende de configurações específicas da plataforma.
Ainda assim, imagens disponíveis podem ser usadas para desenvolver ferramentas de monitoramento independentes do sistema oficial, sem necessariamente seguir os mesmos critérios de identificação. — No Smart Sampa, existe um índice mínimo de similaridade para gerar uma identificação.
Mas, se eu crio outro algoritmo fora dessa proteção, consigo pesquisar o rosto de alguém enviando uma fotografia — afirma. Lígia também chama atenção para a exposição da localização dos equipamentos.
O conhecimento sobre a distribuição das câmeras pode ajudar criminosos a identificar áreas monitoradas e pontos com menor cobertura. Para Wilder Martins, diretor de Segurança da Informação da empresa de cibersegurança EXA, um dos principais riscos é o uso das informações para produzir fraudes mais convincentes, adaptadas à realidade de cada vítima.
A combinação de imagens, CPFs, endereços, placas de veículos e dados sobre a rotina das pessoas pode dar aos criminosos elementos para simular comunicações legítimas. — Você tem acesso a uma massa de dados da população, aos CPFs, aos dados dos agentes de segurança e às imagens.
Tudo isso potencializa a criação de golpes. A partir dessas informações, você consegue personalizar a fraude — afirma.
O especialista ressalta, porém, que a dimensão dos danos depende das permissões associadas às credenciais expostas e de quais informações foram efetivamente acessadas. Uma conta com permissão apenas para visualizar imagens representa um risco diferente daquela que permite consultar ou alterar bancos de dados.
— Só o vazamento das credenciais, em si, não é o que vai gerar o problema, mas quais permissões existiam por trás delas. Se era uma permissão de leitura, é um tipo de risco.
Se era de escrita ou de acesso a bancos de dados, é outro — explica. Martins alerta ainda para uma possível segunda onda de golpes: criminosos podem se aproveitar da repercussão do caso para enviar mensagens falsas em nome da prefeitura, prometendo informar quais dados foram expostos ou solicitando a atualização de cadastros.
— Depois de um vazamento como esse, é normal fraudadores utilizarem a emoção do momento para criar novos golpes rapidamente. A pessoa recebe uma mensagem dizendo que houve um vazamento e que precisa clicar em um link para saber se foi afetada.
Na preocupação, pode acabar caindo em uma fraude — diz. A inteligência artificial também pode facilitar a análise de grandes volumes de dados e a criação de imagens e vídeos falsos.
Martins cita a possibilidade de produzir deepfakes com o rosto de uma pessoa para enviar mensagens fraudulentas. Ele pondera, contudo, que uma fotografia isolada não permite concluir que seja possível burlar sistemas de autenticação biométrica.