 Valor
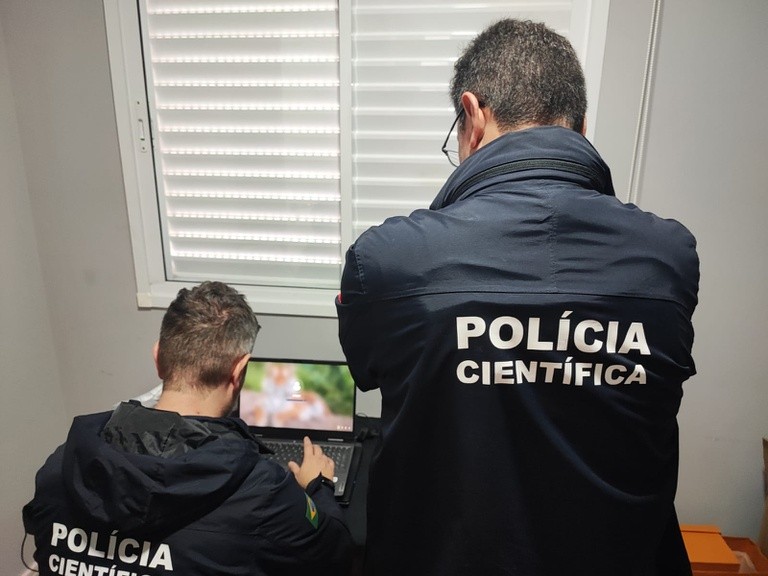
Uma anotação com 24 palavras, duas delas riscadas com caneta, ajudou a Polícia Civil de Santa Catarina a recuperar criptomoedas mantidas por um grupo investigado por invadir sistemas públicos e desviar dinheiro de instituições financeiras. A descoberta ocorreu durante a Operação ClickFix, deflagrada em setembro, que resultou na apreensão de R$ 8,8 milhões em ativos digitais, a maior já realizada por polícias civis brasileiras envolvendo carteiras de autocustódia, segundo a corporação.
Os investigados, com idades na faixa dos 25 aos 30 anos, integravam um grupo dividido entre São Paulo e Rio Grande do Sul. Segundo Luiz Felipe Rosado, delegado responsável pela operação, parte dos integrantes se conheceu pela internet, enquanto outros tinham vínculos familiares. A polícia estima que o esquema tenha funcionado por um período de nove meses a um ano.
A operação resultou no cumprimento de 17 mandados de busca e apreensão e dois mandados de prisão. Também foram apreendidos veículos de luxo e sequestrados imóveis que, segundo a investigação, teriam sido adquiridos com recursos ilícitos. A Justiça determinou ainda o bloqueio de contas bancárias até o limite de R$ 93 milhões, montante associado a movimentações financeiras consideradas suspeitas, que não corresponde necessariamente ao valor efetivamente desviado.
Em entrevista ao Valor, Rosado explicou que a apreensão das criptomoedas foi possível após os policiais encontrarem, nas residências dos investigados, sequências de palavras utilizadas para recuperar o acesso a carteiras digitais, conhecidas como frases-semente.
Em um dos casos, a anotação continha 24 palavras, mas duas delas haviam sido riscadas para impedir a recuperação dos recursos. “Ele tomou essa precaução de riscar[...] mas aí a gente usou algumas técnicas [...] e conseguiu descobrir as palavras e conseguiu recriar a carteira dele e fazer a transferência dos valores”, relatou o delegado.
Ao todo, foram apreendidos R$ 8.781.864 em criptoativos, equivalentes a aproximadamente US$ 1,7 milhão, de três carteiras de autocustódia, modalidade em que o próprio usuário controla as chaves de acesso aos recursos, sem depender de uma corretora. A medida contou com apoio da Chainalysis, empresa especializada em análise de blockchain.
Como funcionava o golpe A investigação identificou um esquema de fraudes dividido em duas etapas. Na primeira, os criminosos buscavam invadir computadores e contas de e-mail de servidores públicos, principalmente de órgãos policiais, Ministério Público e tribunais.
Uma das técnicas utilizadas era a ClickFix, que deu nome à operação. O golpe consiste em exibir falsos avisos de erro em sites ou navegadores e induzir a vítima a executar comandos no próprio computador para supostamente corrigir o problema. Ao seguir as instruções, a pessoa acaba instalando um programa malicioso que permite aos invasores acessar informações e assumir o controle do dispositivo.
“A ideia deles era acessar a própria caixa de e-mail do policial, do promotor, do juiz e lá ficar quieto”, afirmou Rosado. Segundo ele, os criminosos não buscavam necessariamente obter dinheiro dessas primeiras vítimas, mas aproveitar as credenciais comprometidas para alcançar instituições financeiras.
Na segunda etapa, o grupo encaminhava falsas intimações em nome de órgãos públicos a funcionários dessas empresas. As mensagens continham links que permitiam o acesso remoto aos computadores dos destinatários.
A partir daí, os criminosos procuravam descobrir quais sistemas e informações estavam disponíveis e identificar outros funcionários com permissões maiores. “Dali eles iam puxando informação, puxando informação, sabiam quem eram os outros colaboradores, até efetivamente atingir uma pessoa que [...] tinha o poder de acessar contas, fazer transferências”, explicou o delegado.
Entre as empresas atingidas estavam instituições de pagamento e companhias ligadas à infraestrutura do mercado financeiro, especialmente as que operam no modelo de Banking as a Service (BaaS), pelo qual empresas fornecem tecnologia e serviços financeiros a outras companhias.
Rosado afirmou que o esquema atingiu diversas instituições, mas não revelou os nomes das fintechs devido ao sigilo das investigações, que ainda estão em andamento, segundo ele. Até ontem, 14 de outubro, o Ministério Público havia solicitado diligências complementares e ainda não havia apresentado denúncia contra os investigados.
O grupo também utilizava servidores hospedados fora do Brasil para armazenar informações e se comunicar. A polícia conseguiu autorização judicial para acessar um desses ambientes, o que permitiu reconstruir parte do funcionamento do esquema.
“A gente hackeou o hacker, por assim dizer. E aí, a partir disso, a gente conseguiu enxergar todo o ecossistema do golpe deles ali”, relatou Rosado.
Do dinheiro desviado às criptomoedas Depois de obter acesso aos recursos financeiros, o grupo convertia a maior parte do dinheiro em criptoativos, segundo Rosado. A preferência recaía sobre as stablecoins, moedas digitais que buscam manter paridade com outros ativos, geralmente o dólar.
Os valores eram distribuídos entre diferentes carteiras digitais e movimentados em redes blockchain. Em alguns casos, os investigados também trocavam uma criptomoeda por outra para dificultar o rastreamento da origem do dinheiro.
Para Caio Motta, arquiteto sênior de soluções da Chainalysis para América Latina e Caribe, esse tipo de operação reflete a crescente especialização de organizações criminosas, que passaram a utilizar criptoativos para movimentar recursos com rapidez, custos relativamente baixos e alcance internacional.
“Isso demonstra para a gente algo que já vem sendo identificado, que é o aumento do grau de sofisticação dessas organizações criminosas, porque elas enxergam o criptoativo como um meio não só de obter esses recursos ilícitos, mas também de facilitar o processo de lavagem de dinheiro”, afirmou.
A preferência pelas stablecoins também se explica pela menor oscilação de preços. Segundo Motta, criptomoedas como o bitcoin podem sofrer variações significativas em pouco tempo, enquanto ativos atrelados ao dólar oferecem maior estabilidade durante a movimentação dos recursos.
Além da conversão em criptomoedas, a investigação identificou indícios de lavagem de dinheiro por meio da aquisição de imóveis e de atividades comerciais. Segundo Rosado, os suspeitos mantinham um estabelecimento de venda de vinhos que teria sido utilizado para movimentar parte dos valores obtidos nas fraudes.
Apesar das tentativas de dificultar a identificação dos recursos, a utilização de criptoativos também pode deixar registros úteis para investigadores. Motta explica que ferramentas de análise de blockchain permitem acompanhar transações em redes públicas e identificar movimentações suspeitas, embora seja necessário cruzar essas informações com outros elementos para chegar aos responsáveis.
“Devido à transparência da blockchain, você consegue conduzir essas investigações, esses rastreamentos e identificar potenciais envolvimentos”, afirmou.
No caso da Operação ClickFix, a identificação das carteiras ocorreu durante as buscas e apreensões, após a polícia chegar aos suspeitos por outras frentes da investigação. A recuperação das frases-semente permitiu aos investigadores acessar os ativos, verificar os saldos e transferir os recursos para a custódia estatal.
Segundo Rosado, as investigações continuam para esclarecer a extensão das fraudes e a eventual participação de outras pessoas.