 Techtudo
A Autoridade Portuária de Santos (APS) confirmou, nesta terça-feira (10), que seus sistemas foram alvo de um ataque cibernético. Os problemas começaram na sexta-feira (6), após uma queda de energia que afetou os servidores da companhia e comprometeu o site oficial, plataformas internas e serviços digitais utilizados por clientes e usuários do porto.
Até o momento, não há confirmação de que informações pessoais tenham sido acessadas ou copiadas pelos invasores. A extensão do incidente ainda está sendo investigada e a Polícia Federal abriu um inquérito para apurar o caso.
A Autoridade Nacional de Proteção de Dados (ANPD) também foi comunicada. A seguir, entenda o que aconteceu no Porto de Santos e como se proteger após um possível vazamento de dados.
🔎 Hackers adoram vítimas fáceis: 10 dicas para você não ser a próxima 📲 Canal do TechTudo no WhatsApp: acompanhe as principais notícias, tutoriais e reviews
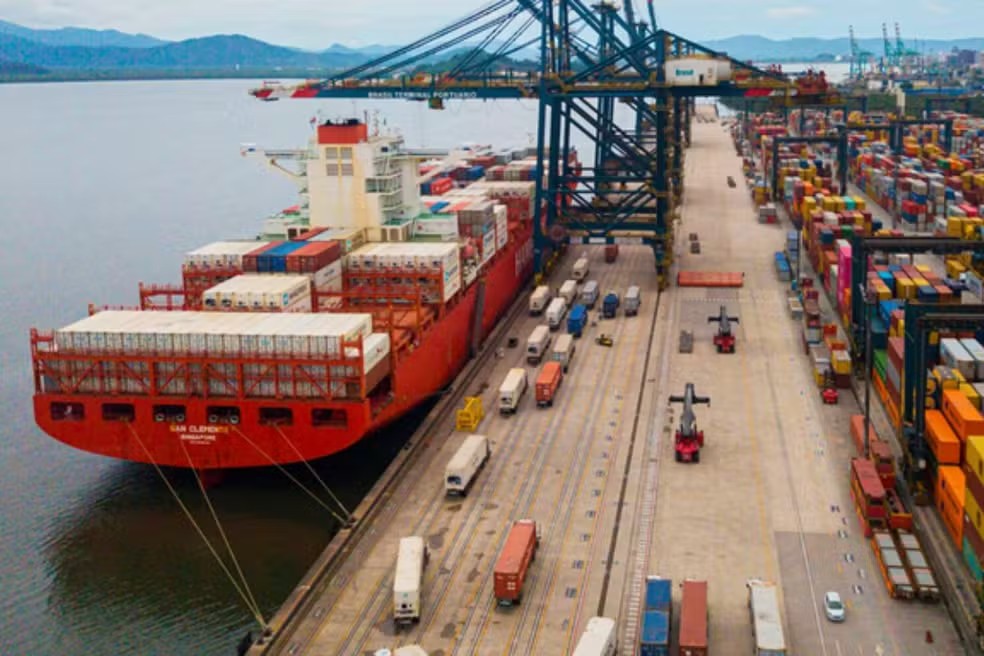
Ataque hacker afetou sistemas da Autoridade Portuária de Santos e levantou dúvidas sobre a segurança de dados pessoais; saiba tudo Divulgação/Google
📝 Como passar antivírus no celular? Veja no Fórum do TechTudo Índice
O que aconteceu no Porto de Santos? Dados pessoais foram vazados no ataque hacker?
Quais informações podem estar em risco? Como saber se seus dados foram comprometidos?
Como se proteger após um possível vazamento de dados? 1.
O que aconteceu no Porto de Santos? Os primeiros problemas nos sistemas da APS foram registrados na manhã de sexta-feira (6), após uma queda de energia no datacenter da companhia.
Na ocasião, a empresa informou que havia restabelecido os serviços no início da noite, depois de realizar a manutenção dos servidores. No entanto, as plataformas voltaram a apresentar instabilidade durante a madrugada de sábado (7).
Segundo informações obtidas pela CNN Brasil junto à Autoridade Portuária, um programa malicioso já estava presente na rede antes da interrupção elétrica. O vírus teria sido ativado depois da queda de energia e identificado por volta das 3h de sábado.
Ainda não se sabe quando ele entrou nos sistemas da companhia nem como conseguiu acesso à infraestrutura. O incidente atingiu o site oficial, sistemas internos e ferramentas utilizadas no atendimento a clientes e usuários.
A internet e a telefonia da empresa também ficaram indisponíveis, mas foram restabelecidas na segunda-feira (9). Até esta terça-feira, o portal institucional e outras plataformas online ainda apresentavam problemas.
A companhia afirma que as operações de movimentação de cargas, entradas e saídas de navios e os acessos terrestres continuam funcionando. A Guarda Portuária também teve suas equipes reforçadas.
Enquanto isso, profissionais de tecnologia da APS, empresas terceirizadas e o Serviço Federal de Processamento de Dados (Serpro) trabalham na recuperação das plataformas, com apoio de backups. A Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis (Cesportos) também elevou o nível de proteção do complexo para o nível 2, com reforço nos procedimentos de segurança e controle de acesso.
Site oficial, sistemas internos e ferramentas utilizadas no atendimento a clientes e usuários sofrem ataques no Porto de Santos Divulgação/G1
2. Dados pessoais foram vazados no ataque hacker?
Até o momento, não há confirmação de vazamento de dados pessoais no Porto de Santos. A APS informou que ainda não conseguiu determinar a extensão do ataque nem se houve acesso indevido às informações armazenadas em seus sistemas.
Isso significa que não é possível afirmar que dados de funcionários, clientes, empresas ou demais usuários tenham sido copiados pelos responsáveis pelo incidente. Assim, a investigação precisa identificar quais ambientes foram comprometidos e se os invasores conseguiram consultar ou extrair informações.
É importante diferenciar a indisponibilidade de um sistema do vazamento de dados. Um ataque pode interromper o funcionamento de uma plataforma, impedir o acesso a arquivos ou comprometer serviços sem que necessariamente ocorra a cópia de informações.
O vazamento acontece quando dados são expostos ou disponibilizados a pessoas não autorizadas. A ANPD foi informada sobre o incidente e está verificando as medidas adotadas pela Autoridade Portuária, principalmente em relação à transparência e à redução de possíveis danos aos titulares das informações.
Já a Polícia Federal abriu um inquérito para investigar as circunstâncias do ataque. 3.
Quais informações podem estar em risco? Embora não exista confirmação de dados comprometidos, os sistemas utilizados na administração portuária podem armazenar informações pessoais e documentos necessários à identificação de trabalhadores, prestadores de serviços, motoristas e outros profissionais que precisam acessar áreas controladas do complexo.
Um exemplo é o Sistema de Segurança Pública Portuária (SSPP), utilizado no credenciamento de pessoas, empresas e veículos. De acordo com os procedimentos divulgados pela própria APS, a solicitação de credenciais pode exigir documentos como:
Dados de identificação: RG, CPF e CNH, obrigatória para motoristas; Informações de endereço: comprovante de residência;
Documentos de veículos: Certificado de Registro e Licenciamento de Veículo (CRLV); Documentação empresarial: contrato social, comprovante de CNPJ e documentos de identificação dos representantes autorizados.
No entanto, isso não significa que todos esses documentos estejam armazenados nas plataformas atingidas ou que tenham sido acessados pelos invasores; a investigação ainda precisa esclarecer quais sistemas foram efetivamente comprometidos e se houve exposição de informações, como citado anteriormente.
4. Como saber se seus dados foram comprometidos?
Caso seja confirmado que dados pessoais foram comprometidos e que o episódio pode causar risco ou dano relevante aos titulares, a empresa deverá comunicar a ocorrência à ANPD e às pessoas afetadas. A Resolução CD/ANPD nº 15/2024 estabelece o prazo de três dias úteis para essas notificações, contado a partir do conhecimento de que o incidente afetou informações pessoais.
A comunicação deve explicar quais categorias de informações foram atingidas, os possíveis riscos e as medidas adotadas para reduzir os impactos. Enquanto não há uma confirmação sobre os dados atingidos, é importante ficar atento a possíveis tentativas de golpe que utilizem o nome do Porto de Santos.
Mensagens que prometem uma consulta sobre informações vazadas, solicitam atualização de cadastro ou exigem pagamentos para recuperar acessos devem ser tratadas com desconfiança. 5.
Como se proteger após um possível vazamento de dados? Mesmo sem a confirmação de exposição de informações pessoais, alguns cuidados ajudam a reduzir os riscos de golpes e acessos indevidos a contas.
É importante desconfiar de mensagens inesperadas que utilizem o nome do Porto de Santos para solicitar documentos, senhas ou informações pessoais. Também evite clicar em links recebidos por e-mail, SMS ou WhatsApp sem verificar a procedência.
Se precisar consultar algum serviço, prefira digitar o endereço oficial diretamente no navegador. Outro cuidado é não compartilhar senhas ou códigos de autenticação por telefone ou aplicativos de mensagens.
Também vale adotar combinações diferentes para cada serviço que você utiliza, além de ativar a autenticação em duas etapas sempre que disponível. Esse recurso exige uma segunda confirmação de identidade no momento do login, dificultando o acesso de pessoas não autorizadas mesmo quando elas conseguem descobrir a senha.
Caso suspeite que alguma senha foi exposta, faça a alteração diretamente no site ou aplicativo oficial. Também acompanhe notificações de login, mudanças de cadastro e movimentações financeiras.
Se identificar uma transação bancária desconhecida, entre em contato imediatamente com a instituição pelos canais oficiais para comunicar o problema e solicitar as medidas de proteção necessárias. Por fim, guarde mensagens, e-mails, comprovantes e capturas de tela que possam servir como evidência de uma tentativa de fraude.
Se houver prejuízo ou suspeita de crime, registre um boletim de ocorrência e informe a instituição envolvida. Diante da suspeita de um ataque hacker, é importante adotar diferentes medidas e precauç
Reprodução/Redes Sociais Com informações de CNN Brasil
Veja também: Como proteger seu Pix de golpes: passo a passo da proteção Como proteger seu Pix de golpes: passo a passo da proteção